Co je confidential computing a proč vznikl
Bezpečnostní modely v digitálním prostředí dlouho pracovaly se dvěma základními stavy dat: data v klidu, tedy uložená na disku, a data při přenosu, například mezi serverem a uživatelem. Ochrana během zpracování ale zůstávala slabým místem. Jakmile se data otevřela v paměti stroje, bylo možné je v některých scénářích přečíst, zneužít nebo získat prostřednictvím administrátorského přístupu, útoku na operační systém či kompromitovaného hypervizoru.
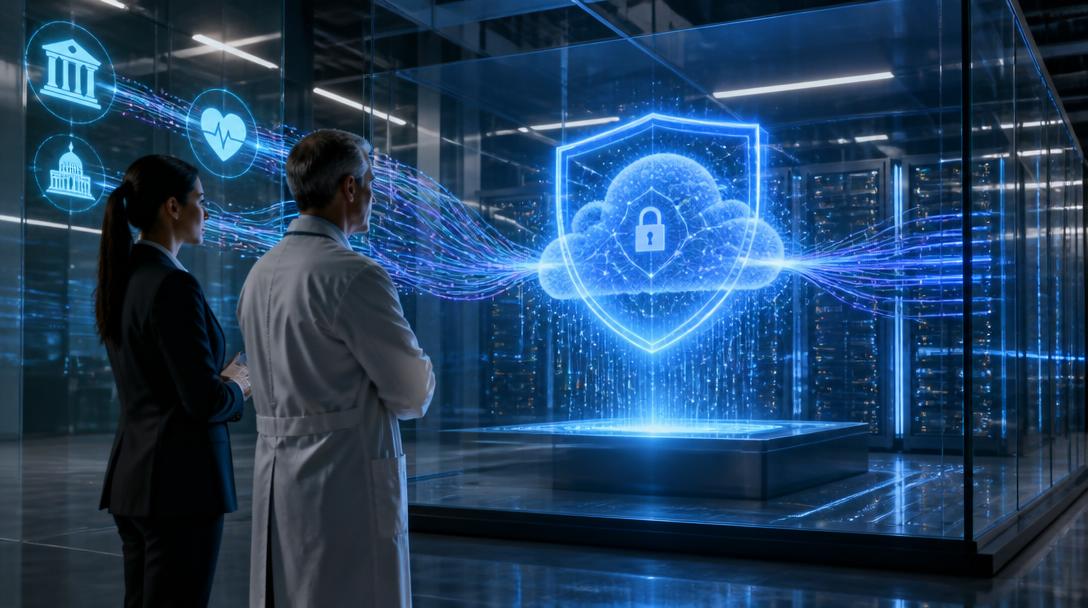
Právě na tuto mezeru reaguje confidential computing, česky často označované jako ochrana dat během zpracování. Cílem je, aby citlivé informace zůstaly chráněné i ve chvíli, kdy s nimi procesor pracuje. V praxi se to děje pomocí speciálně oddělených výpočetních prostředí, takzvaných trusted execution environments nebo také enkláv, které mají vlastní izolovanou paměť a kontrolu nad tím, kdo k datům smí přistoupit.
Technologii tlačí dopředu hlavně cloudové prostředí, kde firmy často sdílejí infrastrukturu s dalšími zákazníky. Podle analytické společnosti Gartner má cloudový trh v roce 2025 dosáhnout hodnoty přes 700 miliard dolarů a s rostoucím objemem citlivých dat roste i tlak na jejich ochranu. Confidential computing tak není módní slogan, ale odpověď na konkrétní bezpečnostní problém.
Jak technologie funguje v praxi
Základní princip je jednoduchý: data se před zpracováním zašifrují, v chráněném prostředí se dočasně dešifrují a po skončení výpočtu se znovu uzamknou. Rozdíl oproti běžnému šifrování je v tom, že klíče a data nejsou volně dostupné ani správci infrastruktury. Přístup má jen izolovaná část hardwaru, která je navržena tak, aby odolala útokům zvenčí i zevnitř systému.
Nejznámější varianty využívají specializované technologie přímo v procesorech. Patří sem například Intel SGX, AMD SEV nebo řešení od Arm a velkých cloudových poskytovatelů. Některé přístupy chrání jen malou část aplikace, jiné umí izolovat celý virtuální stroj. V praxi to znamená, že bankovní model pro vyhodnocení úvěrového rizika nebo zdravotnický algoritmus pro práci s pacientskými daty může běžet v cloudu, aniž by poskytovatel infrastruktury viděl obsah zpracovávaných informací.
Důležitou součástí je také attestation, tedy ověření, že běží skutečně důvěryhodné prostředí. Server nebo aplikace předá důkaz, že pracuje v certifikované enklávě a že nebyla upravena. Bez tohoto ověření by ochrana ztratila smysl, protože klient by neměl jistotu, kde se jeho data nacházejí a kdo k nim může přistupovat.
Velkou výhodou je, že confidential computing umožňuje kombinovat bezpečnost a flexibilitu cloudu. Firmy nemusí budovat vlastní datová centra jen kvůli nejcitlivějším výpočtům, ale mohou využít škálování, zálohování i rychlého nasazení v prostředí veřejného cloudu.
Kde se využívá nejčastěji
Největší zájem je tam, kde se pracuje s osobními, finančními nebo obchodně citlivými údaji. Typicky jde o banky, pojišťovny, zdravotnické instituce, státní správu, telekomunikace a firmy, které vyvíjejí umělou inteligenci nad daty klientů.
- Bankovnictví: ochrana transakcí, analýza rizik, prevence podvodů a práce s daty klientů bez plného přístupu provozovatele cloudu.
- Zdravotnictví: zpracování zdravotnické dokumentace, trénink modelů pro diagnostiku a sdílení dat mezi nemocnicemi bez narušení soukromí pacientů.
- Veřejná správa: práce s registry, daňovými údaji či citlivými agendami, kde je nutné omezit přístup i uvnitř infrastruktury.
- Umělá inteligence: bezpečný trénink modelů nad daty, která nelze jednoduše odevzdat třetí straně.
Právě oblast AI je dnes jedním z hlavních motorů zájmu. Podniky chtějí využívat velké jazykové modely, ale obávají se, že jim do cloudu uniknou interní dokumenty, smlouvy nebo zákaznické databáze. Confidential computing umožňuje data zpracovat, aniž by bylo nutné je „odhalit“ provozovateli platformy.
V Evropě se technologie prosazuje i kvůli regulacím. Na firmy dopadají požadavky vyplývající z GDPR, NIS2 nebo připravovaných pravidel pro práci s umělou inteligencí. Confidential computing pomáhá splnit princip minimalizace přístupu k datům a posílit důvěru v to, kde a jak jsou informace zpracovávány.
Jaké jsou výhody a kde zůstávají limity
Hlavním přínosem je výrazné snížení rizika, že citlivá data uvidí někdo nepovolaný. To je zásadní zejména v prostředí sdílené infrastruktury, kde tradiční bezpečnostní opatření chrání systém jako celek, ale neřeší všechny scénáře vnitřního zneužití. Confidential computing navíc pomáhá při spolupráci více organizací, které si chtějí data předávat, ale nechtějí je úplně zpřístupnit.
Další výhodou je možnost využít cloud i pro velmi citlivé úlohy. Dříve firmy často držely část výpočtů on-premise, tedy ve vlastních serverovnách, protože neměly jistotu, že by veřejný cloud splnil jejich bezpečnostní požadavky. Dnes se tento rozdíl postupně zmenšuje.
Technologie ale není bez omezení. Některá řešení přinášejí vyšší nároky na výkon, protože izolace a šifrování stojí výpočetní zdroje. U některých aplikací může být dopad malý, u jiných citelnější. Záleží na tom, zda se chrání celý virtuální stroj, nebo jen malá část kódu.
Další slabinou je složitost nasazení. Vývojáři musí aplikace upravit tak, aby s chráněným prostředím správně pracovaly. Podniky také musí řešit správu klíčů, ověřování enkláv a kompatibilitu s cloudovou platformou. Bez dobrého návrhu může být technologie drahá a provozně náročná.
Bezpečnostní experti navíc upozorňují, že confidential computing neřeší všechno. Pokud je aplikace sama o sobě chybně napsaná, může být zranitelná i uvnitř chráněného prostředí. Stejně tak nechrání před únikem dat u koncového uživatele nebo před chybou v nastavení přístupových práv. Jde tedy o silný bezpečnostní nástroj, ale nikoli o univerzální štít.
Co ukazují reálné projekty a kam technologie míří
Velcí poskytovatelé cloudu už confidential computing nabízejí jako standardní součást některých služeb. Microsoft Azure, Google Cloud i Amazon Web Services postupně rozšiřují nabídku izolovaných výpočetních prostředí pro zákazníky z regulovaných odvětví. Do hry vstupují i menší specializovaní hráči a výrobci čipů, protože poptávka roste napříč trhem.
V praxi se technologie testuje například při bezpečném sdílení zdravotnických dat mezi nemocnicemi, při vyhodnocování platebních transakcí nebo při spolupráci firem, které si potřebují vzájemně porovnat data, ale nesmějí si je kompletně předat. V takových scénářích může confidential computing odstranit dosavadní bariéry a urychlit projekty, které dříve narážely na právní nebo bezpečnostní omezení.
Analytici očekávají, že zájem poroste hlavně s rozvojem generativní umělé inteligence. Firmy totiž hledají způsob, jak nasadit modely nad interními daty bez toho, aby je vystavily třetím stranám. Pokud se podaří dál zlepšovat výkon, zjednodušit správu a zpřístupnit technologie i středně velkým podnikům, může se confidential computing stát běžnou součástí cloudové architektury podobně jako šifrování disků nebo ochrana dat při přenosu.
Pro uživatele i firmy to znamená zásadní posun: citlivé informace už nemusí být chráněné jen před cestou do cloudu a po uložení na serveru, ale také ve chvíli, kdy s nimi systém skutečně pracuje. A právě tam se dnes rozhoduje o tom, zda budou digitální služby dostatečně bezpečné pro finance, zdravotnictví i veřejný sektor.