Od laboratorních prototypů ke komerčním strojům
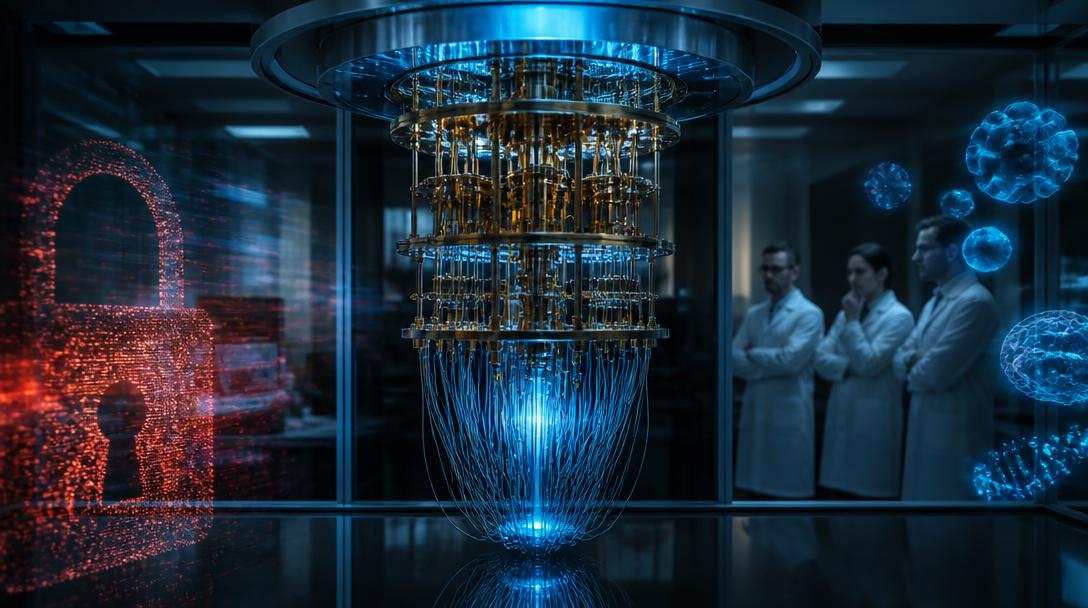
Kvantové počítače se z výzkumných projektů postupně přesouvají do komerční sféry. Firmy jako IBM, Google, IonQ, Rigetti nebo D-Wave nabízejí přístup k procesorům přes cloud a některé státy i soukromé firmy investují miliardy dolarů do vývoje. Nejde zatím o stroje, které by spolehlivě překonaly klasické superpočítače ve všech úlohách, ale o platformy, na nichž se testují první praktické aplikace.
Klíčovým parametrem je počet qubitů, tedy základních jednotek kvantové informace. Jejich samotný počet ale neříká vše. Rozhodující je také kvalita qubitů, doba koherence, chybovost a možnost provádět opravy chyb. Právě na těchto vlastnostech stojí rozdíl mezi demonstrací v laboratoři a systémem, který by mohl být skutečně průmyslově využitelný.
Proč jsou současné šifry v ohrožení
Největší pozornost budí dopad na kryptografii. Dnešní internet stojí na algoritmech, jako jsou RSA a ECC, které chrání bankovní komunikaci, e-maily, virtuální privátní sítě i podpisy v elektronických dokumentech. Jejich bezpečnost je založena na tom, že rozklad velkých čísel nebo výpočet diskrétního logaritmu je pro klasické počítače extrémně náročný.
Kvantové počítače by v tomto směru mohly změnit pravidla hry. Shorův algoritmus, navržený už v roce 1994, teoreticky umožňuje tyto problémy řešit výrazně efektivněji. Pokud by vznikl dostatečně velký a stabilní kvantový počítač s opravou chyb, mohl by prolomit dnes běžně používané asymetrické šifry v řádu hodin či minut místo tisíců let výpočtů.
To ale neznamená, že hrozba je bezprostřední. Odhady se liší. Část expertů tvrdí, že kryptograficky relevantní kvantový počítač může vzniknout za 10 až 20 let, jiní považují tento horizont za příliš optimistický. Společným jmenovatelem je však varování, že migrace na nové standardy trvá dlouho a firmy i úřady musí začít včas.
„Harvest now, decrypt later“: proč je problém už dnes
Největší riziko nespočívá jen v budoucím prolomení šifer, ale i v dnešním sběru dat. Bezpečnostní experti varují před strategií označovanou jako harvest now, decrypt later – útočník si dnes uloží zašifrovanou komunikaci a rozšifruje ji až ve chvíli, kdy bude mít k dispozici dostatečně výkonný kvantový stroj.
To je zásadní problém například pro státní tajemství, zdravotnické záznamy, smlouvy s dlouhou platností nebo průmyslová data s několikaletou hodnotou. Informace, které mají citlivost deset i více let, mohou být ohrožené už teď, i když jejich šifrování dnes působí bezpečně.
Právě proto se do popředí dostává postkvantová kryptografie, tedy nové algoritmy odolné i proti útokům pomocí kvantových počítačů. Americký Národní institut pro standardy a technologie (NIST) v posledních letech vybírá a standardizuje nové postupy, které mají nahradit části dnešní infrastruktury. Mezi nimi jsou například algoritmy založené na mřížkách, u nichž se očekává vyšší odolnost vůči kvantovým útokům.
Co se mění v praxi: banky, státní správa i průmysl
Přechod na postkvantové zabezpečení není jen technický detail pro kryptology. Dotkne se bank, pojišťoven, telekomunikací, výrobců čipů, poskytovatelů cloudových služeb i veřejné správy. Mnohé organizace mají stovky až tisíce systémů, které využívají různé knihovny, certifikáty a protokoly. Vyměnit je najednou je téměř nemožné.
Právě proto velké firmy už provádějí inventuru kryptografie ve svých sítích. Zjišťují, kde všude se používá RSA, ECC nebo starší algoritmy a které aplikace budou muset přejít na nové standardy jako první. U některých zařízení, například průmyslových řídicích systémů nebo zdravotnické techniky, může být problémem i to, že jejich životní cyklus se počítá na desítky let.
Evropská unie i jednotlivé státy přitom tlačí na posílení kybernetické odolnosti. V praxi to znamená, že firmy budou muset řešit nejen nákup nových technologií, ale i kompatibilitu, certifikaci a výměnu klíčové infrastruktury. Přechod na nové standardy bude stát peníze, čas i odborníky, kterých je už dnes nedostatek.
Oblast, kde kvantové počítače slibují největší zisk
Na druhé straně stojí obrovský vědecký a průmyslový potenciál. Kvantové počítače se hodí hlavně pro simulace kvantových systémů, které jsou pro klasické stroje příliš složité. To se týká například chemických reakcí, vlastností materiálů nebo interakcí v molekulách.
Velké naděje se spojují s vývojem nových katalyzátorů, baterií a léčiv. Pokud bude možné přesněji modelovat chování molekul, může to urychlit hledání účinnějších léků nebo materiálů s lepší vodivostí, vyšší kapacitou či menší energetickou náročností výroby. V energetice se očekává přínos při vývoji baterií pro elektromobily i při optimalizaci skladování energie.
První praktické výsledky ale zatím nejsou revoluční. Většina současných kvantových strojů funguje v režimu, který odborníci označují jako NISQ – noisy intermediate-scale quantum. Jde o zařízení s omezeným počtem qubitů a vysokou chybovostí. To znamená, že jsou užitečná spíše pro experimenty, testování algoritmů a úzce vymezené úlohy než pro plošné nahrazování klasických výpočetních systémů.
Jak daleko je skutečný průlom
Otázka, kdy kvantové počítače začnou představovat reálnou hrozbu pro dnešní šifrování, nemá jedno datum. Záleží na tom, zda se podaří vyvinout dostatečně velké stroje s opravou chyb. Pro prolomení běžně používaného RSA-2048 by podle některých odhadů bylo potřeba tisíce až miliony fyzických qubitů v závislosti na chybovosti a architektuře systému. Současné stroje se pohybují hluboko pod touto hranicí.
To ale neznamená, že je čas na klid. Historie kyberbezpečnosti ukazuje, že změna standardů bývá pomalá. Organizace, které začnou s migrací až ve chvíli, kdy bude průlom na dohled, mohou narazit na technický chaos, vysoké náklady i bezpečnostní díry v přechodném období. Proto se mluví o strategii „crypto agility“ – schopnosti rychle měnit šifrovací nástroje podle nových hrozeb.
Kvantové počítače tak vstupují do fáze, kdy se z vědecké kuriozity stávají průmyslovým a bezpečnostním tématem. Pro jedny znamenají riziko pro internetové zabezpečení, pro druhé šanci urychlit výzkum tam, kde klasické výpočty narážejí na fyzikální limity. Rozhodující bude, zda se vývoj výpočetního výkonu a přechod na nové šifrování podaří řídit rychleji, než se z komerčních kvantových strojů stane nástroj s reálným dopadem na dnešní digitální infrastrukturu.