Hesla ztrácejí půdu pod nohama
Ještě před několika lety bylo zadání hesla samozřejmostí téměř všude. Dnes se ale stále více aplikací, webových služeb i operačních systémů snaží uživatele přesměrovat k přihlášení otiskem prstu, skenem obličeje nebo pomocí passkeys. Důvod je prostý: hesla jsou slabým článkem digitální bezpečnosti. Uživatelé si volí snadno uhodnutelné kombinace, používají stejná hesla opakovaně a phishingové útoky na ně cílí velmi úspěšně.
Podle dat bezpečnostních firem patří kompromitovaná hesla dlouhodobě k nejčastějším příčinám průniku do účtů. Microsoft například opakovaně uvádí, že jeho systémy čelí stovkám milionů pokusů o útok denně a velká část z nich souvisí právě s přihlašovacími údaji. Slabé nebo opakovaně používané heslo přitom neohrožuje jen jednu službu, ale často celý řetězec účtů, protože lidé používají stejné údaje napříč e-maily, sociálními sítěmi i bankovními aplikacemi.
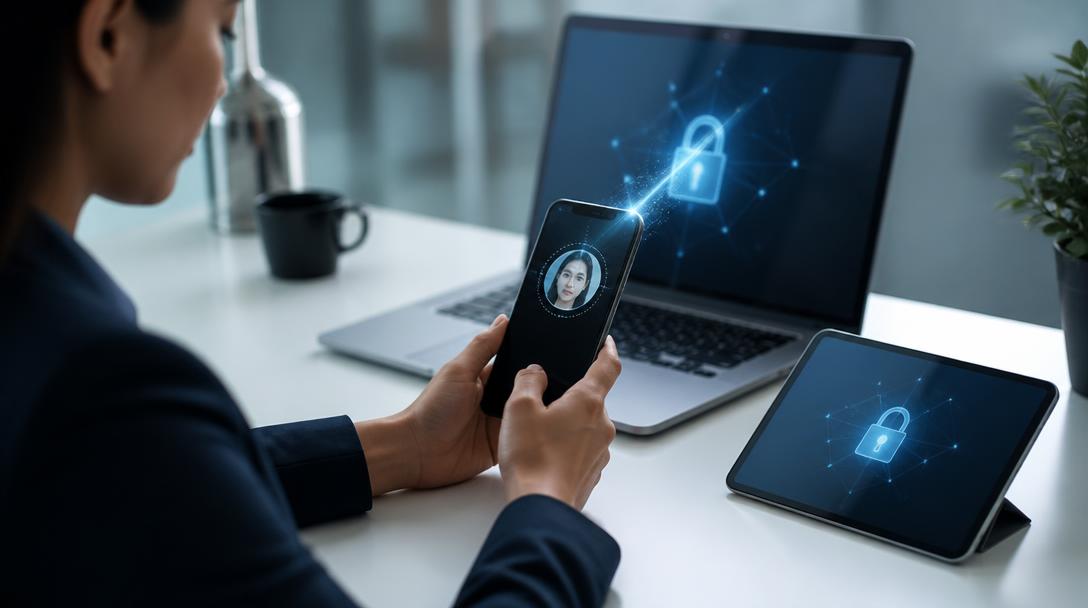
Biometrie a passkeys mají tento problém obejít. Místo něčeho, co si člověk pamatuje, se používá něco, co má v zařízení nebo co je součástí jeho fyzické identity. V praxi to znamená, že uživatel nevyťukává heslo, ale potvrdí přístup otiskem prstu, skenem obličeje nebo PINem zařízení, který je svázaný s lokálním zabezpečením telefonu či počítače.
Co jsou passkeys a proč jsou bezpečnější než klasické heslo
Passkey je přístupový klíč založený na kryptografii s veřejným a soukromým klíčem. Zjednodušeně řečeno: při registraci nebo prvním nastavení služby vznikne dvojice klíčů, z nichž veřejný zůstává u služby a soukromý je uložený v zařízení uživatele, typicky v zabezpečeném úložišti operačního systému. Přihlášení pak probíhá tak, že služba pošle výzvu a zařízení ji podepíše soukromým klíčem. Samotný klíč se přitom nikdy neposílá na server.
To je zásadní rozdíl oproti heslu. Když se heslo dostane do rukou útočníka, může ho použít k přihlášení odkudkoli. U passkeys nic takového neplatí. Útočník nemá co ukrást v podobě jednoduchého textového řetězce, který by následně zadal jinde. Navíc passkeys odolávají phishingu, protože fungují jen v rámci konkrétní domény a nelze je snadno přesměrovat na falešný web.
Významný standardizátor této změny je aliance FIDO, za níž stojí mimo jiné Apple, Google a Microsoft. Ti postupně podporu passkeys rozšiřují napříč svými systémy. Apple je nabízí přes iCloud Keychain, Google přes Správce hesel Google a Microsoft je integruje do Windows i do účtů Microsoft. Na trhu se tak vytváří prostředí, v němž přístupový klíč může fungovat napříč telefony, notebooky i tablety bez nutnosti si pamatovat desítky přihlašovacích údajů.
- Výhoda 1: odolnost vůči phishingu
- Výhoda 2: žádné opakované používání stejného hesla
- Výhoda 3: přihlášení je rychlejší a často pohodlnější
- Výhoda 4: soukromý klíč neopouští zařízení uživatele
Biometrie jako klíč k jednoduchému přístupu
Biometrická autentizace sama o sobě není novinkou. Otisky prstů se v telefonech používají už více než deset let, rozpoznávání obličeje se rozšířilo s nástupem moderních senzorů a dnes je běžné i u notebooků. Změna ale spočívá v tom, že biometrie už není jen pohodlný doplněk, ale stává se vstupní bránou k přihlašování do služeb přes passkeys.
Biometrická data se přitom obvykle neukládají do cloudu v podobě, která by umožňovala jejich zneužití třetí stranou. Například Apple využívá systém Face ID a Touch ID tak, že biometrické šablony zůstávají v zabezpečené části zařízení. Podobně Android pracuje s funkcemi, které biometriku ověřují lokálně v rámci bezpečnostního modulu telefonu. Uživatel tak neodesílá otisk prstu ani podobu obličeje na server služby, ke které se přihlašuje.
To je důležité i z právního a soukromí chránícího hlediska. Biometrie má v Evropě citlivý status, protože jde o osobní údaje zvláštní kategorie. V praxi proto výrobci zdůrazňují, že samotná biometrie slouží jen k odemknutí soukromého klíče v zařízení a nikoli jako data pro vzdálené ověření identity. Pro běžného uživatele to znamená jednoduchý proces: přiloží prst, podívá se do kamery nebo zadá PIN, a přístup je povolen.
Kde už passkeys fungují a jak je zavádějí aplikace
Přechod na nový model je už vidět u velkých technologických platforem i u služeb, které denně používají miliony lidí. Passkeys podporují například Google účty, Apple ID, PayPal, eBay, GitHub, LinkedIn nebo některé bankovní a cestovní aplikace. Výrobci softwaru často postupují ve dvou fázích: nejprve nabídnou passkeys jako alternativu k heslu a později je začnou preferovat jako výchozí možnost.
Google v roce 2023 oznámil podporu passkeys pro osobní účty a postupně přidává jejich používání i do podnikových prostředí. Apple je propaguje jako náhradu hesel v rámci ekosystému iPhonů, Maců a iPadů. Microsoft zase umožňuje přihlášení pomocí passkeys do účtů Microsoft Account a tlačí na širší využití bezheslového přístupu ve Windows. To vše vede k tomu, že uživatelé mohou potvrdit přístup například otiskem prstu na telefonu a následně se přihlásit i do služby v prohlížeči na notebooku.
Pro vývojáře je důležité, že implementace je dnes podstatně jednodušší než dříve. Moderní webové prohlížeče podporují standard WebAuthn, který je technickým základem passkeys. Díky tomu může stejný princip fungovat na webu i v nativních aplikacích. Firmy tak nemusí stavět vlastní systém na míru, ale mohou využít standardizované řešení, které je kompatibilní s nejrozšířenějšími platformami.
- Google: passkeys pro osobní i vybrané firemní účty
- Apple: integrace do iCloud Keychain a zařízení s Face ID/Touch ID
- Microsoft: podpora bezheslového přihlášení v účtech i Windows
- Další služby: GitHub, PayPal, eBay, LinkedIn a další
Co to znamená pro firmy, správce IT a běžné uživatele
Největší přínos passkeys není jen v pohodlí, ale také v nákladech a bezpečnosti. Firmy totiž dlouhodobě platí za obnovu zapomenutých hesel, podporu helpdesku a řešení incidentů po úniku přihlašovacích údajů. Ve velkých organizacích tvoří reset hesel významnou část provozních nákladů IT podpory. Bezheslový model může tuto zátěž snížit, protože uživatel nepotřebuje tolik zásahů administrátorů.
Pro zaměstnance je výhoda zřejmá: méně hesel, méně resetů, rychlejší přihlášení. Z pohledu bezpečnosti se navíc zmenšuje prostor pro útoky typu credential stuffing, tedy automatizované zkoušení uniklých hesel na dalších službách. Právě tento typ útoku patří mezi nejčastější metody, jak se útočníci dostávají k účtům běžných uživatelů i firemních zaměstnanců.
Neznamená to ale, že hesla zmizí okamžitě. Přechod bude postupný a některé služby si klasické heslo ponechají jako záložní možnost. Problémem může být také migrace mezi zařízeními nebo situace, kdy uživatel ztratí telefon. I v takovém případě však moderní systémy nabízejí obnovu přes další zařízení, záložní účty nebo bezpečnostní procesy výrobce. Cílem je, aby se z přihlašování stal méně křehký a méně otravný proces, než jaký známe dnes.
Kam se vývoj posouvá v roce 2026 a dál
Trend je zřejmý: velcí hráči se shodují, že budoucnost přihlašování je bez hesel. Biometrie se stává běžnou součástí každodenního používání telefonů i počítačů a passkeys na ni navazují jako technický most mezi pohodlím a bezpečností. Je pravděpodobné, že v příštích letech budou uživatelé stále častěji potvrzovat přístup otiskem, obličejem nebo PINem zařízení, zatímco klasické heslo zůstane spíš výjimečnou nouzovou volbou.
Rozhodující bude, jak rychle se přidají další banky, státní služby, e-shopy a pracovní systémy. Právě tam totiž stále často přetrvává kombinace uživatelského jména a hesla, přestože technické řešení už existuje. Pokud se podaří sjednotit přihlašování napříč platformami, může se změnit jedna z nejstarších a zároveň nejslabších částí digitálního světa. Až pak se ukáže, zda hesla opravdu skončí, nebo se jen přesunou do role poslední nouzové zálohy.